
【重要】個人情報漏えいに注意|国の注意喚起と企業が今すぐ確認したい5つの対策
最近、企業のWebサイトや情報システムが不正アクセスを受け、顧客情報などの個人情報が盗まれる事案が相次いで確認されています。
こうした状況を受け、2026年10月9日、内閣官房国家サイバー統括室(NCO)が注意喚起を公表しました。総務省も事業者・関係団体に向け、対策の徹底を呼びかけています。
「うちは大企業ではないから大丈夫」「Webサイトは制作会社に任せているから安心」と考えていませんか? 今回の注意喚起は、大量の個人情報や機微な情報を扱う企業を特に対象としていますが、中小企業にとっても無関係ではありません。
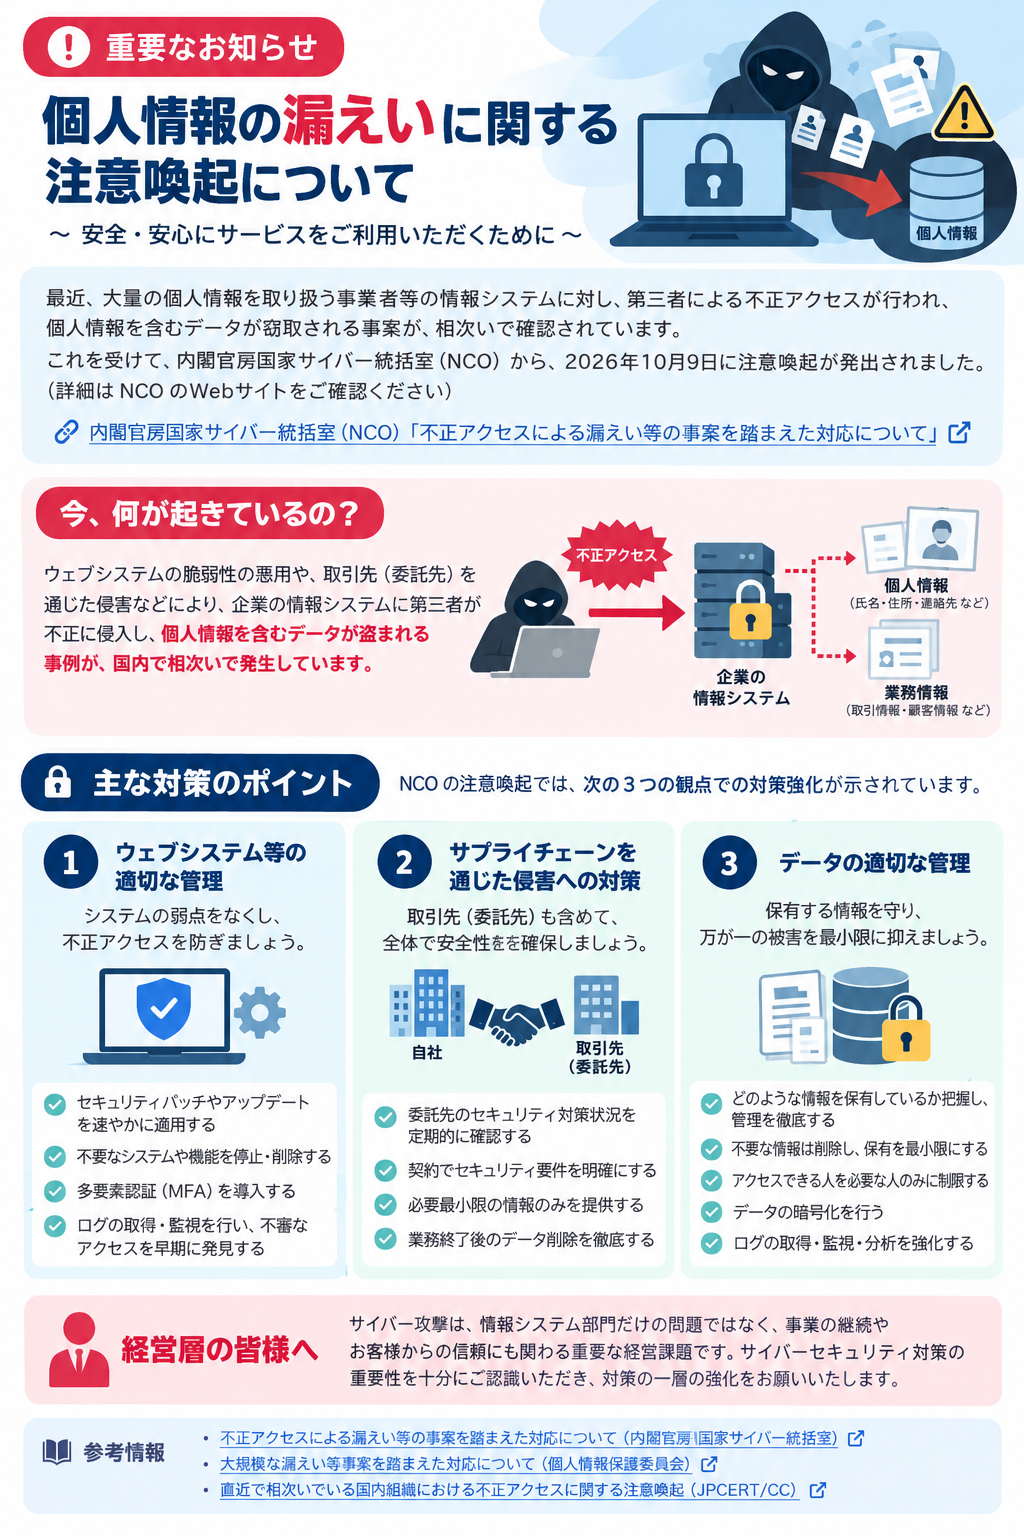
1.今、何が起きているの?
システムの弱点を悪用した侵入や、取引先・委託先を経由した不正アクセスなどにより、個人情報や業務情報が持ち出される事例が確認されています。盗まれた情報は、不正に売買されたり、公開すると脅迫するために使われたりする恐れがあります。
| ① 侵入のきっかけ | ② 企業システムへの侵入 | ③ 情報流出の恐れ |
|---|---|---|
| 🔓 古いソフトや弱い認証、委託先の管理上の問題など | 💻 不正アクセスによって顧客情報などにアクセスされる | 📁 個人情報・業務情報が持ち出される |
2.なぜ情報が盗まれてしまうの?
① 古いシステムを使い続けている
WordPressなどのCMSやプラグイン、サーバーを更新せずに使い続けると、見つかった弱点を攻撃に悪用される可能性があります。
② パスワードやログイン管理が不十分
推測されやすいパスワード、不要な管理者アカウント、多要素認証の未設定などがリスクになります。
③ 外部の委託先から侵入される
自社だけでなく、制作会社やシステム運用会社などの委託先を経由して侵入される場合があります。委託先も含めた対策が大切です。
④ 必要以上の情報を保存している
使わなくなった顧客データや、不適切な公開設定のまま保存された情報があると、万が一の際に被害が大きくなります。
3.今すぐ確認したい5つの対策
| 確認項目 | 具体的に確認すること |
|---|---|
| ✅ ① システムを最新にする | WordPress本体、プラグイン、テーマ、サーバーなどの更新状況を確認。更新前はバックアップと動作確認も実施。 |
| ✅ ② ログインの安全性を高める | 多要素認証(MFA)の導入、推測されにくいパスワード、不要なアカウントの削除、管理者権限の見直し。 |
| ✅ ③ 委託先との役割を明確にする | 更新・監視・バックアップの担当、情報の取扱方法、トラブル発生時の連絡体制を確認。 |
| ✅ ④ 不要な個人情報を残さない | 保存している情報と利用目的を把握し、保存義務や社内規程に従って不要なデータを適切に削除。 |
| ✅ ⑤ 不審なアクセスを発見できるようにする | アクセスログの記録・確認、不審な通信の監視、バックアップの保護、事故発生時の対応手順を整備。 |
4.難しいセキュリティ用語をわかりやすく
| 用語 | 意味 |
|---|---|
| 脆弱性(ぜいじゃくせい) | システムに存在する、攻撃に悪用される可能性がある弱点。 |
| セキュリティパッチ | 見つかった弱点を修正するための更新プログラム。 |
| 多要素認証(MFA) | パスワードとスマートフォンなど、異なる種類の方法を組み合わせた本人確認。 |
| サプライチェーン攻撃 | 取引先や委託先などを足掛かりにして標的へ侵入する攻撃。 |
| アクセスログ | いつ、どこから、どのようなアクセスが行われたかという記録。 |
5.Webサイトの安全性、最後に確認したのはいつですか?
企業のWebサイトは、公開して終わりではありません。制作当時は安全でも、年月が経つと新たな弱点が見つかる場合があります。
特にWordPressなどのCMSを利用している場合、本体・プラグイン・テーマ・サーバー環境を継続して管理することが大切です。
アイエーアイではWebサイトの制作だけでなく、公開後の運用・保守・改善についてもご相談を承っています。「自社サイトの管理状況がわからない」「更新作業が長期間止まっている」といった場合も、まずは現状の確認から始めましょう。
参考情報(公的機関の注意喚起)
- 内閣官房国家サイバー統括室(NCO)「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日)
- 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について」
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
※本記事は一般的な情報提供を目的としています。実際の対策はシステム構成や運用環境に応じて検討する必要があります。